 |
| ||||||||

Клієнт бажає використовувати сертифікат замість спільної таємниці для автентифікації інструмента «Інструмент інтеграції» (ITK) для перенесення даних (DTT) за допомогою застосунків Ariba.
Існує два типи ITK Security:
- Спільна автентифікація на основі секрету
- Автентифікація на основі цифрового сертифіката
Автентифікація на основі цифрового сертифіката надається, оскільки спільний секретний режим автентифікації не вважається достатньо безпечним, щоб відповідати суворим правилам безпеки даних, встановленим певними країнами. Ці правила стосуються, зокрема, даних користувачів і постачальників. Крім того, певні галузі та державні організації вимагають високого порогу для конфіденційності та безпеки даних.
Щоб забезпечити повністю безпечний обмін даними між рішеннями Ariba On-Demand і Ariba ITK, Ariba надає цифрову автентифікацію на основі сертифіката. У рішеннях Ariba Spend Management, які налаштовані на цифрову автентифікацію на основі цифрових сертифікатів, сертифікат автентифікує запити на вивантаження та завантаження з Ariba ITK.
Інструкції, що охоплюють, як налаштувати застосунок Ariba для автентифікації на основі цифрових сертифікатів, відображаються в поточній версії Посібника з інтеграції рішень Ariba On Demand Solutions.
На стороні клієнтів файл параметрів/параметрів DTT повинен мати шлях до сховища ключів, який містить відкритий і закритий ключі для сертифіката.
Інструкції щодо налаштування сховища ключів та налаштування файлу параметрів/параметрів DTT:
Файл параметрів/параметрів має приклад шляху до сховища ключів. Сховище ключів має містити відкритий/закритий ключі для сертифіката.
:: Дозволяє використовувати сертифікат клієнта для автентифікації клієнта на віддаленому сайті.
:: Сховище ключів, на яке вказує ця конфігурація, має містити пару відкритих/приватних ключів
:: для автентифікації. Для доступу до сховища ключів необхідно надати правильний набір паролів.
::
:: встановити clientKeystore=C:\cert\MyKeyStore.jks
:: встановити clientKeystorePassword=storePass
:: встановити clientKeyPassword=keyPass
- Щоб створити сховище ключів на комп'ютері під керуванням Microsoft® Windows, можна використовувати наступні команди. Варіації цієї команди існують, однак, один приклад випливає з цього. Команда java®, "Keytool" генерує сховище ключів :
C:<Шлях до папки, яку потрібно розмістити у сховищі ключів>>keytool -genkey -alias <ім'я сховища ключів> -keyalg RSA -keystore <ім'я сховища ключів>.jks -розмір ключа 2048 (це специфічний для користувача і також може бути 1024)
Приклад:
D:\Data\IntegrationToolkitCertificates\cert>keytool -genkey -alias ITK -keyalg RSA -keystore MyKeyStore.jks -keysize 2048
Введіть пароль сховища ключів: <Введіть пароль для вашого нового сховища ключів> (це “storePass”, який встановлено в параметрі clientKeystorePassword=)
Повторно введіть новий пароль: <Повторно введіть пароль для вашого нового сховища ключів>
Яке ваше ім'я та прізвище?
[Невідомо]: <Введіть ім’я, яке ви хочете пов’язати з цим сховищем ключів>(клієнт John)
Як називається ваша організаційна одиниця?
[Невідомо]: <Введіть назву вашої організаційної одиниці> (Ariba)
Як називається ваша організація?
[Невідомо]: <Введіть назву своєї організації> (Ariba)
Як називається Ваше Місто або Населений пункт?
[Невідомо]: <Введіть своє місто або місцевість> (Піттсбург)
Як називається ваш штат або провінція?
[Невідомо]: <Введіть свій штат або провінцію> (PA)
Що таке дволітерний код країни для цієї одиниці?
[Невідомо]: <Введіть дволітерний код країни для цього сховища ключів> (US)
Чи правильно CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US?
[ні]: так - Ви бачите наступний запит. Ви можете ввести новий пароль або залишити його таким самим, як пароль сховища ключів. Якщо ввести його, він вводиться у файл параметрів/опцій як встановлено clientKeyPassword=
Введіть пароль ключа для <псевдонім сховища ключів>
(RETURN, якщо той самий, що пароль сховища ключів):
Знімок екрана команд наведено у прикладі: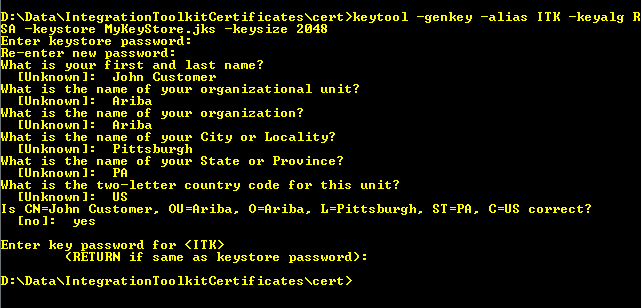
Параметри у файлі Параметри/Параметри виглядатимуть так, використовуючи поточний приклад:
встановити clientKeystore=D:\Data\IntegrationToolkitCertificates\cert\MyKeyStore.jks
set clientKeystorePassword=ariba123
set clientKeyPassword=ariba123 - Коментуйте параметри спільної таємниці:
:: встановити cryptionKeyPath=
:: встановити integrationPasswordKeyPath= - Імпортуйте відкритий і закритий ключі сертифіката до щойно створеного сховища ключів.
Microsoft і Microsoft Windows є торговими марками або зареєстрованими торговими марками корпорації Microsoft або її дочірніх компаній у США та інших країнах.
Oracle і Java є торговими марками або зареєстрованими торговими марками корпорації Oracle або її дочірніх компаній в США та інших країнах.
Базові закупівлі > Основне адміністрування > Набір інструментів для інтеграції (ITK)
Купівля > Закупівля послуг