 |
| ||||||||

Kunden vill använda ett certifikat i stället för en säkerhetsfråga för att autentisera dataöverföringsverktyget för Integration Toolkit (ITK) med Ariba-applikationerna.
Det finns två typer av ITK-säkerhet:
- Delad sekvensbaserad autentisering
- Digital certifikatbaserad autentisering
Digital certifikatbaserad autentisering tillhandahålls eftersom det delade hemliga autentiseringssättet inte anses tillräckligt säkert för att uppfylla de stränga datasäkerhetsregler som vissa länder har infört. Dessa bestämmelser gäller i synnerhet användar- och leverantörsdata. Dessutom kräver vissa branscher och statligt ägda organisationer en hög tröskel för integritet och datasäkerhet.
För att säkerställa ett fullständigt säkert utbyte av data mellan Ariba On-Demand-lösningar och Ariba ITK tillhandahåller Ariba digital certifikatbaserad autentisering. I Ariba Spend Management-lösningar, som har konfigurerats för digital certifikatbaserad autentisering, autentiserar ett certifikat uppladdnings- och nedladdningsbegäranden från Ariba ITK.
Instruktioner om hur du konfigurerar Ariba-applikationen för digital certifikatbaserad autentisering visas i den aktuella versionen av guiden Verktygslåda för integration av Ariba OnDemand-lösningar.
På kundsidan måste parameter-/alternativfilen för digital markering ha sökvägen till nyckelarkivet som innehåller certifikatets publika och privata nycklar.
Instruktioner för att ställa in ett nyckelarkiv och konfigurera DTT-parametern/alternativfilen följer:
Parameter-/alternativfilen har ett exempel på sökvägen för nyckelarkiv. Nyckelarkivet måste innehålla certifikatets publika/privata nycklar.
:: Aktiverar klientcertifikatanvändning för autentisering av klienten på fjärrwebbplatsen.
:: Nyckelarkivet som pekas ut av den här konfigurationen måste innehålla paret publika/privata nycklar
:: för autentisering. Korrekt uppsättning lösenord måste anges för åtkomst till nyckelarkiv.
::
:: set clientKeystore=C:\cert\MyKeyStore.jks
:: ange clientKeystorePassword=storePass
:: ange clientKeyPassword=keyPass
- Om du vill skapa ett nyckelarkiv på en dator som kör Microsoft® Windows kan du använda följande kommandon. Variationer till detta kommando finns dock, ett exempel följer dock. Kommandot java®, "Keytool" genererar keystore:
C:<Sökväg till mappen du vill att Keystore ska finnas>>keytool -genkey -alias <Namn på nyckelarkiv> -keyalg RSA -keystore <Namn på Keystore>.jks -keysize 2048 (detta är användarspecifikt och kan även vara 1024)
Exempel:
D:\Data\IntegrationToolkitCertifikat\cert>keytool -genkey -alias ITK -keyalg RSA -keystore MyKeyStore.jks -keysize 2048
Ange lösenord för nyckelarkiv: <Ange ett lösenord för din nya Keystore> (Detta är "storePass" som ställs in i parametern set clientKeystorePassword= )
Ange det nya lösenordet igen: <Ange ett nytt lösenord för din nya Keystore>
Vad är ditt för- och efternamn?
[Okänd]: <Ange det namn du vill ha associerat med denna keystore>(John Customer)
Vad heter din organisationsenhet?
[Okänd]: <Ange namnet på din organisationsenhet> (Ariba)
Vad heter din organisation?
[Okänd]: <Ange namnet på din organisation> (Ariba)
Vad heter din stad eller plats?
[Okänd]: <Ange stad eller ort> (Pittsburgh)
Vad heter din delstat eller provins?
[Okänd]: <Ange delstat eller provins> (PA)
Vad är landskoden med två bokstäver för den här enheten?
[Okänd]: <Ange landskoden med två bokstäver för keystore> (USA)
Är CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US korrekt?
[nej]: ja - Du ser följande uppmaning. Du kan ange ett nytt lösenord eller behålla det på samma sätt som nyckelarkivslösenordet. Om du anger ett anges det i parameter-/alternativfilen som satt clientKeyPassword=
Ange nyckellösenord för <Keystore Alias>
(RETUR om det är samma som lösenordet för nyckelarkiv):
En skärmdump av kommandona följer i ett exempel: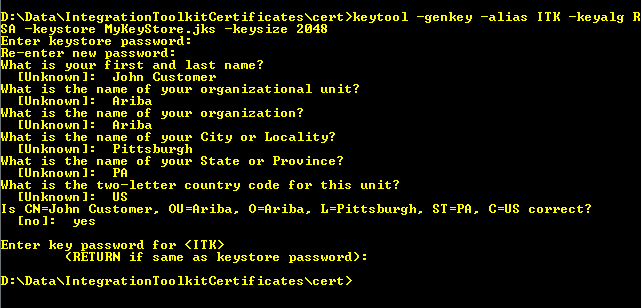
Parametrarna i parameter-/alternativfilen skulle då se ut så här med det aktuella exemplet:
ange clientKeystore=D:\Data\IntegrationToolkitCertifikat\cert\MyKeyStore.jks
ange clientKeystorePassword=ariba123
ange clientKeyPassword=ariba123 - Kommentera parametrarna för delad hemlighet:
:: Ange krypteringsnyckelsökväg=
:: ange integrationPasswordKeyPath= - Importera dina publika och privata nycklar för certifikat till ditt nyskapade nyckelarkiv.
Microsoft och Microsoft Windows är varumärken eller registrerade varumärken som tillhör Microsoft Corporation eller dess dotterbolag i USA och andra länder.
Oracle och Java är varumärken eller registrerade varumärken som tillhör Oracle Corporation eller dess dotterbolag i USA och andra länder.
Grundläggande inköp > Grundadministration > Verktygslåda för integration (ITK)
Inköp > Tjänstinköp