 |
| ||||||||

Stranka želi uporabiti potrdilo namesto skupne skrivnosti za preverjanje pristnosti orodja za prenos podatkov (ITK) kompleta za integracijo z aplikacijami Ariba.
Obstajata dve vrsti ITK Security:
- Preverjanje pristnosti na podlagi skupne tajne kode
- Preverjanje pristnosti na podlagi digitalnega potrdila
Digitalno preverjanje pristnosti s potrdilom je zagotovljeno, ker skupni skrivni način preverjanja pristnosti ni dovolj varen, da bi izpolnjeval stroge predpise o varnosti podatkov, ki jih predpisujejo nekatere države. Ti predpisi se nanašajo zlasti na podatke o uporabniku in dobavitelju. Poleg tega nekatere panoge in organizacije v državni lasti zahtevajo visok prag za zasebnost in varnost podatkov.
Da bi zagotovili popolnoma varno izmenjavo podatkov med rešitvama Ariba On-Demand in Ariba ITK, družba Ariba zagotavlja digitalno preverjanje pristnosti s potrdilom. V rešitvah Ariba ExpenManagement, ki so konfigurirane za preverjanje pristnosti na podlagi digitalnega certifikata, potrdilo preveri pristnost zahtev za prenos v strežnik in iz strežnika iz Ariba ITK.
Navodila za konfiguracijo aplikacije Ariba za preverjanje pristnosti na podlagi digitalnega potrdila so prikazana v trenutni različici Priročnika za orodja za integracijo rešitev Ariba On Demand.
Na strani strank mora imeti datoteka parametrov/opcij DTT pot do shrambe ključev, ki vsebuje javne in zasebne ključe za potrdilo.
Navodila za nastavitev shrambe ključev in konfiguracijo datoteke s parametri/možnostmi digitalne prizemne televizije:
Datoteka parametra/opcij ima primer poti pomnilnika ključev. Pomnilnik ključev mora vsebovati javne/zasebne ključe za potrdilo.
:: Omogoča uporabo potrdila odjemalca za preverjanje pristnosti odjemalca na oddaljeni spletni strani.
:: Pomnilnik ključev, na katerega kaže ta konfiguracija, mora vsebovati par javnih/zasebnih ključev
:: za preverjanje pristnosti. Za dostop do shrambe ključev je treba navesti pravilen niz gesel.
::
:: set clientKeystore=C:\cert\MyKeyStore.jks
:: Nastavi clientKeystoreGeslo=storePass
:: Nastavi clientKeyGeslo=keyPass
- Če želite ustvariti shrambo ključev v računalniku, v katerem se izvaja Microsoft® Windows, lahko uporabite te ukaze. Obstajajo različice tega ukaza, vendar sledi en primer. Ukaz java®, "KeyTool" generira shrambo ključev keystore:
C:<Pot do mape, v kateri želite, da je shramba ključev>>orodje za ključe -genkey -alias <Ime pomnilnika ključev> -keyalg RSA -pomnilnik ključev <Ime pomnilnika ključev>.jks -velikost ključev 2048 (to je specifično za uporabnika in je lahko tudi 1024)
Primer:
D:\Podatki\IntegrationToolkitCertificate\cert>keyTool -genkey -alias ITK -keyalg RSA -keystore MyKeyStore.jks -keysize 2048
Vnesite geslo za pomnilnik ključev: <Vnesite geslo za svoj novi pomnilnik ključev> (to je "storePass", ki je nastavljen v nizu parametrov clientKeystoreGeslo= )
Znova vnesite novo geslo: <Znova vnesite geslo za svoj novi Keystore>
Kakšno je vaše ime in priimek?
[Neznano]: <Vnesite ime, ki ga želite povezati s tem pomnilnikom ključev>(John Customer)
Kakšno je ime vaše organizacijske enote?
[Neznano]: <Vnesite ime svoje organizacijske enote> (Ariba)
Kakšno je ime vaše organizacije?
[Neznano]: <Vnesite ime svoje organizacije> (Ariba)
Kakšno je ime vašega mesta ali kraja?
[Neznano]: <Vnesite svoje mesto ali kraj> (Pittsburgh)
Kakšno je ime vaše države ali province?
[Neznano]: <Vnesite svojo državo ali provinco> (PA)
Kakšna je dvočrkovna koda države za to enoto?
[Neznano]: <Vnesite dvočrkovno kodo države za ta pomnilnik ključev> (ZDA)
Je CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US pravilno?
[ne]: da - Vidite naslednjo zahtevo za vnos. Vnesete lahko novo geslo ali ga ohranite enako kot geslo pomnilnika ključev. Če ga vnesete, se vnese v datoteko parametra/opcij, kot je nastavljeno clientKeyGeslo=
Vnesite geslo ključa za <Alias pomnilnika ključev>
(VRAČILO, če je enako kot geslo pomnilnika ključev):
Posnetek zaslona ukazov sledi v primeru: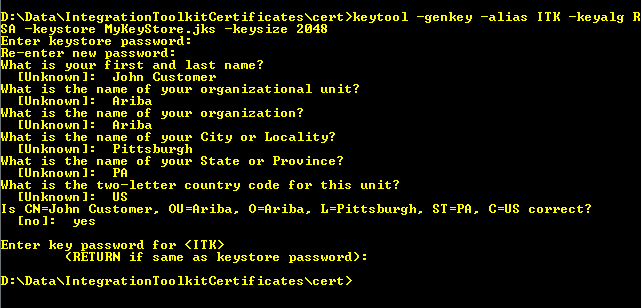
Parametri v datoteki Parameter/Možnosti bi nato izgledali takole z uporabo trenutnega primera:
set clientKeystore=D:\Data\IntegrationToolkitCertificate\cert\MyKeyStore.jks
Nastavite clientKeystoreGeslo=ariba123
Nastavite clientKeyGeslo=ariba123 - Komentirajte parametre skupne tajne kode:
:: nastavitev šifriranja KeyPath=
:: Nastavi integrationPasswordKeyPath= - Uvozite javne in zasebne ključe potrdila v novo ustvarjeno shrambo ključev.
Microsoft in Microsoft Windows sta blagovni znamki ali registrirani blagovni znamki družbe Microsoft Corporation ali njenih podružnic v Združenih državah Amerike in drugih državah.
Oracle in Java sta blagovni znamki ali registrirani blagovni znamki družbe Oracle Corporation ali njenih podružnic v Združenih državah Amerike in drugih državah.
Core Procurement > Core Administration > Integration Toolkit (ITK)
Purchasing > Services Procurement