 |
| ||||||||

Kunden ønsker å bruke et sertifikat i stedet for en delt hemmelighet for å autentisere integrasjonsverktøysettets (ITK) dataoverføringsverktøy (DTT) med Ariba-applikasjonene.
Det finnes to typer ITK-sikkerhet:
- Delt sektorbasert autentisering
- Digital sertifikatbasert autentisering
Digital sertifikatbasert autentisering er gitt fordi den delte hemmelige autentiseringsmodusen ikke anses som sikker nok til å oppfylle de strenge datasikkerhetsbestemmelsene som er pålagt av bestemte land. Disse forskriftene gjelder spesielt bruker- og leverandørdata. I tillegg krever visse bransjer og statseide organisasjoner en høy terskel for personvern og datasikkerhet.
Ariba tilbyr digital sertifikatbasert autentisering for å sikre en fullstendig sikker utveksling av dataene mellom Ariba On-Demand-løsninger og Ariba ITK. I Ariba Spend Management-løsninger som er konfigurert for digital sertifikatbasert autentisering, autentiserer et sertifikat opplastings- og nedlastingsforespørsler fra Ariba ITK.
Instruksjoner som beskriver hvordan du konfigurerer Ariba-applikasjonen for digital sertifikatbasert autentisering, vises i den aktuelle versjonen av Ariba On Demand Solutions Integration Toolkit Guide.
På kundesiden må DTT parameter/alternativfilen ha banen til keystore som inneholder offentlige og private nøkler for sertifikatet.
Instruksjoner for å sette opp en keystore og konfigurere DTT parameter / alternativer filen følger:
Parameter-/alternativfilen har et eksempel på nøkkelminnebanen. Nøkkelminnet må inneholde felles-/privatnøklene for sertifikatet.
:: Aktiverer klientsertifikatbruken for autentisering av klienten på det eksterne nettstedet.
:: Nøkkelminnet som pekes på denne konfigurasjonen, må inneholde paret med fellesnøkler / private nøkler
:: for autentiseringen. Riktig sett med passord må oppgis for å få tilgang til nøkkelminnet.
::
:: Sett clientKeystore=C:\cert\MyKeyStore.jks
:: Sett clientKeystorePassword=storePass
:: Sett clientKeyPassword=keyPass
- Hvis du vil opprette et nøkkelminne på en datamaskin som kjører Microsoft® Windows, kan du bruke følgende kommandoer. Variasjoner av denne kommandoen eksisterer imidlertid, ett eksempel følger. Kommandoen java®, "Keytool" genererer nøkkelminnet:
C:<Bane til mappen du vil at Keystore skal ligge i>>keytool -genkey -alias <Name of the Keystore> -keyalg RSA -keystore <Name of the Keystore>.jks -keysize 2048 (dette er brukerspesifikt og kan også være 1024)
Eksempel:
D:\Data\IntegrationToolkitCertificate\cert>keytool -genkey -alias ITK -keyalg RSA -keystore MyKeyStore.jks -keysize 2048
Angi nøkkelminnepassord: <Oppgi et passord for det nye Keystore> (Dette er "storePass" som er definert i parametersettet clientKeystorePassword= )
Skriv inn det nye passordet på nytt: <Skriv inn et passord på nytt for det nye nøkkelminnet>
Hva er fornavnet og etternavnet ditt?
[Ukjent]: <Oppgi navnet du vil knytte til dette nøkkelminnet>(John Customer)
Hva er navnet på organisasjonsenheten?
[Ukjent]: <Oppgi navnet på organisasjonsenheten> (Ariba)
Hva er navnet på organisasjonen din?
[Ukjent]: <Skriv inn navnet på organisasjonen din> (Ariba)
Hva er navnet på byen eller lokaliteten din?
[Ukjent]: <Oppgi by eller sted> (Pittsburgh)
Hva er navnet på din stat eller provins?
[Ukjent]: <Oppgi din delstat eller provins> (PA)
Hva er landkoden på to bokstaver for denne enheten?
[Ukjent]: <Oppgi landkoden på to bokstaver for dette nøkkelminnet> (US)
Er CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US korrekt?
[nei]: ja - Du ser følgende ledetekst. Du kan oppgi et nytt passord eller beholde det samme som nøkkelminnepassordet. Hvis du angir en, blir filen/alternativene angitt som clientKeyPassword= i parameteren/alternativfilen.
Angi nøkkelpassord for <Keystore-alias>
(RETURN hvis det samme som nøkkelminnepassord):
En skjermdump av kommandoene følger i et eksempel: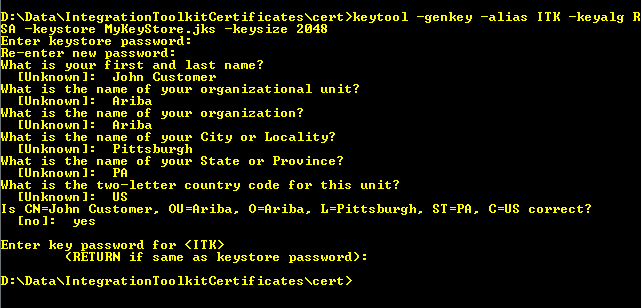
Parameterne i filen Parameter/Alternativer vil da se slik ut ved hjelp av det aktuelle eksempelet:
Sett clientKeystore=D:\Data\IntegrationToolkitCertiances\cert\MyKeyStore.jks
sett clientKeystorePassword=ariba123
angi clientKeyPassword=ariba123 - Kommenter parameterne for Delt hemmelighet:
:: Sett krypteringKeyPath=
:: Sett integrationPasswordKeyPath= - Importer sertifikatets offentlige og private nøkler til det nylig opprettede keystore.
Microsoft og Microsoft Windows er varemerker eller registrerte varemerker for Microsoft Corporation eller dets datterselskaper i USA og andre land.
Oracle og Java er varemerker eller registrerte varemerker for Oracle Corporation eller dets datterselskaper i USA og andre land.
Innkjøp > Tjenesteanskaffelse
Kjerneanskaffelse > Kjerneadministrasjon > Integreringsverktøysett (ITK)