 |
| ||||||||

De klant wil een certificaat in plaats van een gedeeld geheim gebruiken om de Data Transfer Tool (DTT) van de Integration Toolkit (ITK) met de Ariba-applicaties te verifiëren.
Er zijn twee typen ITK Security:
- Gedeelde geheimgebaseerde verificatie
- Digitale verificatie op basis van certificaten
Digitale verificatie op basis van certificaten wordt geleverd omdat de modus voor verificatie met een gedeeld geheim niet als veilig genoeg wordt beschouwd om te voldoen aan de strenge voorschriften voor gegevensbeveiliging die door bepaalde landen worden opgelegd. Deze voorschriften hebben met name betrekking op gebruikers- en leveranciersgegevens. Bovendien vereisen bepaalde branches en overheidsorganisaties een hoge drempel voor privacy en gegevensbeveiliging.
Om een volledig veilige uitwisseling van gegevens tussen Ariba On-Demand Solutions en Ariba ITK te garanderen, biedt Ariba verificatie op basis van digitale certificaten. In Ariba Spend Management-oplossingen, die zijn geconfigureerd voor verificatie op basis van digitale certificaten, verifieert een certificaat aanvragen voor uploaden en downloaden van Ariba ITK.
Instructies voor het configureren van de Ariba-applicatie voor digitale verificatie op basis van certificaten worden weergegeven in de huidige versie van de Ariba On Demand Solutions Integration Toolkit Guide.
Aan de klantzijde moet het DTT-parameter-/optiebestand het pad naar de keystore hebben dat de openbare en privésleutels voor het certificaat bevat.
Instructies voor het instellen van een keystore en het configureren van het DTT-parameter-/optiebestand volgen:
Het parameter-/optiebestand heeft een voorbeeld van het keystorepad. De keystore moet de openbare/privésleutels voor het certificaat bevatten.
: hiermee wordt het clientcertificaatgebruik ingeschakeld voor verificatie van de client op de externe site.
:: de keystore waarop deze configuratie wijst, moet een paar publieke/privésleutels bevatten
:: voor de verificatie. Er moet een correcte set wachtwoorden worden opgegeven voor toegang tot de keystore.
::
:: set clientKeystore=C:\cert\MyKeyStore.jks
:: stel clientKeystorePassword=storePass in
:: stel clientKeyPassword=keyPass in
- Als u een keystore wilt maken op een computer waarop Microsoft Windows wordt uitgevoerd, kunt u de volgende opdrachten gebruiken. Er bestaan echter variaties naar deze opdracht, maar een voorbeeld volgt. De opdracht java®, "Keytool" genereert de keystore:
C:<Pad naar de map waarin de keystore moet staan>>keytool -genkey -alias <naam van de keystore> -keyalg RSA -keystore <naam van de keystore>.jks -keysize 2048 (dit is gebruikersspecifiek en kan ook 1024 zijn)
Voorbeeld:
D:\Data\IntegrationToolkitCertificates\cert>keytool -genkey -alias ITK -keyalg RSA -keystore MyKeyStore.jks -keysize 2048
Voer het keystorewachtwoord in: <Voer een wachtwoord in voor uw nieuwe Keystore> (dit is de "storePass" die is ingesteld in de parameterset clientKeystorePassword= )
Voer het nieuwe wachtwoord opnieuw in: <Voer opnieuw een wachtwoord in voor uw nieuwe Keystore>
Wat is uw voor- en achternaam?
[Onbekend]: <Voer de naam in die u wilt koppelen aan deze keystore>(John Customer)
Wat is de naam van uw organisatorische eenheid?
[Onbekend]: <Voer de naam van uw organisatorische eenheid in> (Ariba)
Wat is de naam van uw organisatie?
[Onbekend]: <Voer de naam van uw organisatie in> (Ariba)
Wat is de naam van uw stad of plaats?
[Onbekend]: <Voer uw stad of plaats in> (Pittsburgh)
Wat is de naam van uw staat of provincie?
[Onbekend]: <Voer uw staat of provincie in> (PA)
Wat is de tweeletterige landcode voor deze eenheid?
[Onbekend]: <Voer de tweeletterige landcode voor deze keystore in> (VS)
Is CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US correct?
[neen]: yes - U ziet de volgende aanwijzing. U kunt een nieuw wachtwoord invoeren of het hetzelfde houden als het keystorewachtwoord. Als u er een invoert, wordt het in het parameter-/optiebestand ingevoerd zoals ingesteld clientKeyPassword=
Voer sleutelwachtwoord in voor <keystore-alias>
(RETURN indien hetzelfde als keystorewachtwoord):
Een screenshot van de opdrachten volgt in een voorbeeld: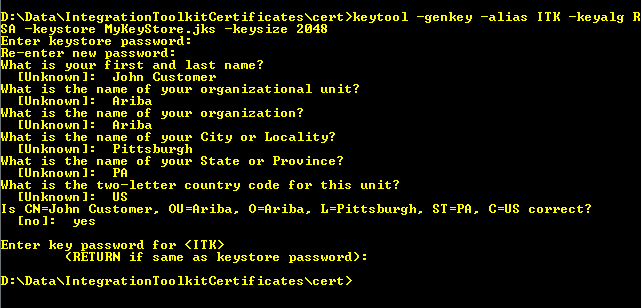
De parameters in het bestand Parameter/Opties zien er dan als volgt uit met behulp van het huidige voorbeeld:
set clientKeystore=D:\Data\IntegrationToolkitCertificates\cert\MyKeyStore.jks
set clientKeystorePassword=ariba123
set clientKeyPassword=ariba123 - Geef een opmerking bij de parameters van het gedeelde geheim:
:: set encryptionKeyPath=
:: set integrationPasswordKeyPath= - Importeer de openbare en privésleutels van uw certificaat in uw nieuw gemaakte keystore.
Microsoft en Microsoft Windows zijn handelsmerken of gedeponeerde handelsmerken van Microsoft Corporation of haar dochterondernemingen in de Verenigde Staten en andere landen.
Oracle en Java zijn handelsmerken of gedeponeerde handelsmerken van Oracle Corporation of haar dochterondernemingen in de Verenigde Staten en andere landen.
Inkoop > Serviceverwerving
Kerninkoop > Kernadministratie > Integratietoolkit (ITK)