 |
| ||||||||

Pelanggan ingin menggunakan sijil dan bukannya rahsia dikongsi untuk mengesahkan Kit Peralatan Penyepaduan (ITK) Alat Pindahan Data (DTT) dengan aplikasi Ariba.
Terdapat dua jenis Keselamatan ITK:
- Pengesahan Berasaskan Rahsia Dikongsi
- Pengesahan Berdasarkan Sijil Digital
Pengesahan Berasaskan Sijil Digital disediakan kerana mod rahsia dikongsi bagi pengesahan tidak dianggap cukup selamat untuk memenuhi peraturan keselamatan data yang ketat yang dikenakan oleh negara tertentu. Peraturan ini berkait, terutamanya, kepada data pengguna dan pembekal. Selain itu, industri tertentu dan organisasi yang dimiliki kerajaan memerlukan ambang tinggi untuk privasi dan keselamatan data.
Untuk memastikan pertukaran data yang selamat sepenuhnya antara Penyelesaian Ariba On-Demand dan Ariba ITK, Ariba menyediakan pengesahan berasaskan sijil digital. Dalam penyelesaian Ariba Spend Management yang dikonfigurasikan untuk pengesahan berasaskan sijil digital, sijil mengesahkan muat naik dan memuat turun permintaan daripada Ariba ITK.
Arahan meliputi cara mengkonfigurasi aplikasi Ariba untuk Pengesahan Berdasarkan Sijil Digital muncul dalam versi semasa Panduan Kit Peralatan Penyepaduan Penyelesaian Ariba On Demand.
Di pihak pelanggan, fail parameter/pilihan DTT perlu mempunyai laluan ke simpanan kod yang mengandungi kod awam dan persendirian untuk sijil.
Arahan untuk menyediakan simpanan kod dan mengkonfigurasi parameter DTT/fail pilihan diikuti:
Fail parameter/pilihan mempunyai contoh laluan simpanan kod. Kod simpanan kod perlu mengandungi kod awam/persendirian untuk sijil.
: Dayakan penggunaan sijil pelanggan untuk mengesahkan pelanggan pada laman jauh.
:: Simpanan kod yang ditujukan oleh konfigurasi ini perlu mengandungi pasangan kod awam/persendirian
:: untuk pengesahan. Set kata laluan yang betul perlu disediakan untuk mencapai simpanan kod.
::
:: tetapkan clientKeystore=C:\cert\MyKeyStore.jks
:: tetapkan clientKeystorePath=storePass
:: tetapkan clientKeyPath=keyPass
- Untuk mencipta simpanan kod pada komputer yang menjalankan Microsoft® Windows, anda boleh menggunakan perintah berikut. Variasi kepada perintah ini wujud, walau bagaimanapun, satu contoh berikut. Perintah java®, "KeyTool" menjanakan keystore:
C:<Laluan ke folder yang anda mahu simpanan Kod>>alat kod -genkey -alias <Name of Keystore> -keyalg RSA -keystore <Name of Keystore>.jks -keysize 2048 (ini adalah khusus pengguna dan juga boleh 1024)
Contoh:
D:\Data\IntegrationToolkitCertificate\cert>keyTool -genkey -alias ITK -keistg RSA -keystore MyKeyStore.jks -keysize 2048
Masukkan kata laluan simpanan kod: <Masukkan Kata Laluan untuk Keystore baharu anda> (Ini adalah "storePass" yang ditetapkan dalam parameter clientKeystorePath=)
Masukkan semula kata laluan baharu: <Masukkan Semula Kata Laluan untuk Keystore baharu anda>
Apakah nama pertama dan keluarga anda?
[Tidak Diketahui]: <Masukkan Nama yang anda mahu kaitkan dengan simpanan kunci ini>(John Customer)
Apakah nama unit organisasi anda?
[Tidak Diketahui]: <Masukkan Nama Unit organisasi anda> (Ariba)
Apakah nama organisasi anda?
[Tidak Diketahui]: <Masukkan Nama organisasi anda> (Ariba)
Apakah nama Bandar atau Lokaliti anda?
[Tidak Diketahui]: <Masukkan Bandar atau Lokaliti anda> (Pittsburgh)
Apakah nama Negeri atau Wilayah anda?
[Tidak Diketahui]: <Masukkan Negeri atau Wilayah anda> (PA)
Apakah kod negara dua huruf untuk unit ini?
[Tidak Diketahui]: <Masukkan kod negara dua huruf untuk simpanan kod ini> (AS)
Adakah CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US betul?
[tidak]: ya - Anda lihat prom berikut. Anda boleh memasukkan kata laluan baharu atau menyimpannya sama dengan kata laluan simpanan kod. Jika anda masukkan satu, ia dimasukkan dalam fail parameter/pilihan sebagai set clientKeyPath=
Masukkan kata laluan kod untuk <Keystore Alias>
(RETURN jika sama dengan kata laluan simpanan kod):
Syot layar perintah berikut dalam contoh: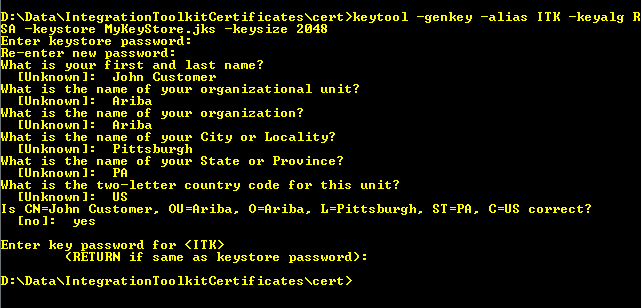
Parameter dalam fail Parameter/Pilihan akan, kemudian, kelihatan seperti ini menggunakan contoh semasa:
tetapkan clientKeystore=D:\Data\IntegrationToolkitCertificate\cert\MyKeyStore.jks
tetapkan clientKeystorePath=ariba123
set clientKeyPath=ariba123 - Ulasan parameter Rahsia Dikongsi:
: set sultionKeyPath=
:: tetapkan integrationPasswordKeyPath= - Import kod awam sijil dan persendirian anda ke simpanan kod yang baru dicipta.
Microsoft dan Microsoft Windows ialah tanda dagangan atau tanda dagangan berdaftar Microsoft Corporation atau subsidiari di Amerika Syarikat dan negara lain.
Oracle dan Java ialah tanda dagangan atau tanda dagangan berdaftar Oracle Corporation atau subsidiari di Amerika Syarikat dan negara lain.
Core Procurement > Core Administration > Integration Toolkit (ITK)
Purchasing > Services Procurement