 |
| ||||||||

Az Ügyfél megosztott titok helyett tanúsítványt szeretne használni az Integrációs eszközkészlet (ITK) adatátviteli eszközének (DTT) hitelesítésére az Ariba alkalmazásokkal.
Kétféle ITK biztonság létezik:
- Megosztott titkárságon alapuló hitelesítés
- Digitális tanúsítvány alapú hitelesítés
A digitális tanúsítvány alapú hitelesítés azért biztosított, mert a megosztott titkos hitelesítési mód nem tekinthető elég biztonságosnak ahhoz, hogy megfeleljen az egyes országok által előírt szigorú adatbiztonsági előírásoknak. Ezek az előírások különösen a felhasználói és szállítói adatokra vonatkoznak. Ezenkívül bizonyos iparágak és a kormány tulajdonában álló szervezetek magas adatbiztonsági és adatbiztonsági küszöbértéket követelnek meg.
Az Ariba On-Demand megoldások és az Ariba ITK közötti teljes körű, biztonságos adatcsere biztosítása érdekében az Ariba digitális tanúsítványalapú hitelesítést biztosít. A digitális tanúsítványalapú hitelesítésre konfigurált Ariba Spend Management megoldásokban egy tanúsítvány hitelesíti az Ariba ITK feltöltési és letöltési kéréseit.
Az Ariba alkalmazás digitális tanúsítványalapú hitelesítéshez történő konfigurálására vonatkozó utasítások az Ariba On Demand Solutions Integration Toolkit Guide (Ariba On Demand Solutions Integration Toolkit Guide) aktuális verziójában találhatók.
Az ügyfelek oldalán a DTT paraméter-/opciófájlnak rendelkeznie kell a tanúsítvány nyilvános és privát kulcsait tartalmazó kulcstároló elérési útjával.
A kulcstároló beállítására és a DTT paraméter/beállítások fájljának konfigurálására vonatkozó utasítások a következők:
A paraméter-/beállításfájl tartalmaz egy példát a kulcstároló elérési útjára. A kulcstárolónak tartalmaznia kell a tanúsítvány nyilvános/privát kulcsait.
:: Engedélyezi a klienstanúsítvány használatát az ügyfél hitelesítéséhez a távoli webhelyen.
:: A konfiguráció által kijelölt kulcstárolónak tartalmaznia kell a nyilvános/privát kulcspárt
:: a hitelesítéshez. A kulcstárolóhoz való hozzáféréshez helyes jelszókészletet kell megadni.
::
:: set clientKeystore=C:\cert\MyKeyStore.jks
:: set clientKeystorePassword=storePass
:: set clientKeyPassword=keyPass
- Microsoft® Windows rendszert futtató számítógépen a következő parancsokkal hozhat létre kulcstárolót. Léteznek változatok ehhez a parancshoz, de egy példa következik. A java®, "Keytools" parancs a keystore parancsot generálja:
C:<A kulcstároló mappájának elérési útja>>keytools -genkey -alias <A kulcstároló neve> -keyalg RSA -keystore <A kulcstároló neve>.jks -keysize 2048 (ez felhasználóspecifikus és 1024 is lehet)
Példa:
D:\Data\IntegrationToolkitCertificates\cert>keyTool -genkey -alias ITK -keyalg RSA -keystore MyKeyStore.jks -keysize 2048
Adja meg a kulcstároló jelszavát: <adja meg az új kulcstároló jelszavát> (Ez a clientKeystorePassword= paraméterben beállított „storePass”)
Adja meg újra az új jelszót: <Írja be újra az új kulcstároló jelszavát>
Mi a vezeték- és utóneved?
[Ismeretlen]: <Adja meg a kulcstárolóhoz társítani kívánt nevet>(John Customer)
Mi a szervezeti egység neve?
[Ismeretlen]: <adja meg a szervezeti egység nevét> (Ariba)
Mi a szervezete neve?
[Ismeretlen]: <adja meg a szervezete nevét> (Ariba)
Mi a város vagy helység neve?
[Ismeretlen]: <Adja meg a várost vagy a helységet> (Pittsburgh)
Mi az állam vagy tartomány neve?
[Ismeretlen]: <Adja meg az államát vagy tartományát> (PA)
Mi ennek az egységnek a kétbetűs országkódja?
[Ismeretlen]: <Adja meg a kulcstároló kétbetűs országkódját> (US)
Helyes-e CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US?
[nem]: igen - A következő adatkérés jelenik meg. Megadhat új jelszót, vagy megtarthatja ugyanazt, mint a kulcstároló jelszava. Ha megad egyet, akkor a paraméter-/opciófájlban a clientKeyPassword= beállítás jelenik meg
Adja meg a kulcsjelszót a <Keystore Alias> számára
(VISSZAKÜLDÉS, ha ugyanaz, mint a kulcstároló jelszava):
Példa a parancsok képernyőképére: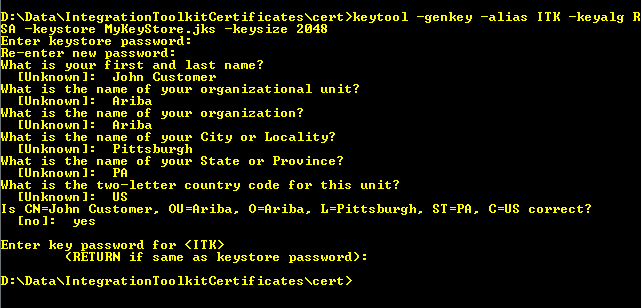
A Paraméterek/beállítások fájl paraméterei így fognak kinézni a jelenlegi példa alapján:
set clientKeystore=D:\Data\IntegrationToolkitCertificates\cert\MyKeyStore.jks
set clientKeystorePassword=ariba123
set clientKeyPassword=ariba123 - Megjegyzés hozzáfűzése a megosztott titok paramétereihez:
:: set encptionKeyPath=
:: set integrationPasswordKeyPath= - Importálja a tanúsítvány nyilvános és privát kulcsait az újonnan létrehozott kulcstárolóba.
A Microsoft és a Microsoft Windows a Microsoft Corporation vagy leányvállalatai védjegyei vagy bejegyzett védjegyei az Egyesült Államokban és más országokban.
Az Oracle és a Java az Oracle Corporation vagy leányvállalatai védjegyei vagy bejegyzett védjegyei az Egyesült Államokban és más országokban.
Beszerzés > Szolgáltatásbeszerzés
Core Procurement > Alapadminisztráció > Integrációs eszközkészlet (ITK)