 |
| ||||||||

Korisnik želi upotrijebiti certifikat umjesto dijeljenog tajnog ključa za provjeru autentičnosti Alata alata za integraciju (ITK) alata za prijenos podataka (DTT) u Aribinim aplikacijama.
Postoje dvije vrste ITK sigurnosti:
- Provjera autentičnosti zasnovana na dijeljenom sektoru
- Provjera autentičnosti zasnovana na digitalnom certifikatu
Provjera autentičnosti zasnovana na digitalnom certifikatu pruža se jer se način provjere autentičnosti dijeljenog tajnog ključa ne smatra dovoljno sigurnim za ispunjavanje strogih propisa o sigurnosti podataka koje nameću određene države. Ti se propisi posebno odnose na podatke korisnika i dobavljača. Osim toga, određene industrije i organizacije u državnom vlasništvu zahtijevaju visok prag za privatnost i sigurnost podataka.
Kako bi se osigurala potpuno sigurna razmjena podataka između rješenja Ariba On-Demand i Ariba ITK, Ariba pruža provjeru autentičnosti zasnovanu na digitalnom certifikatu. U rješenjima Ariba Spend Management, koja su konfigurirana za provjeru autentičnosti zasnovanu na digitalnom certifikatu, provjera autentičnosti certifikata prenosi i preuzima zahtjeve iz Ariba ITK-a.
Upute o tome kako konfigurirati Aribinu aplikaciju za provjeru autentičnosti zasnovanu na digitalnom certifikatu pojavljuju se u trenutačnoj verziji Vodiča za skup alata za integraciju rješenja Ariba On Demand.
Na strani stranaka datoteka parametra/opcija DTT-a mora imati stazu do baze ključeva koja sadržava javne i privatne ključeve za certifikat.
Slijede upute za postavljanje baze ključeva i konfiguriranje datoteke parametra/mogućnosti DTT-a:
Datoteka parametra/opcija ima primjer staze baze ključeva. Baza ključeva mora sadržavati javne/privatne ključeve za certifikat.
:: Omogućava korištenje klijentskog certifikata za provjeru autentičnosti klijenta na udaljenoj stranici.
:: Baza ključeva istaknuta ovom konfiguracijom mora sadržavati par javnih/privatnih ključeva
:: za provjeru autentičnosti. Za pristup bazi ključeva mora se navesti točan skup lozinki.
::
:: postavi clientKeystore=C:\cert\MyKeyStore.jks
:: postavi clientKeystoreLozinka=storePass
:: postavi clientKeyLozinka=keyPass
- Da biste stvorili bazu ključeva na računalu koje pokreće Microsoft® Windows, možete koristiti sljedeće naredbe. Varijacije ove naredbe postoje, međutim slijedi jedan primjer. Naredba java®, "KeyTool" generira bazu ključeva:
C:<Staza do mape u kojoj želite da se baza ključeva nalazi>>alat ključa -genkey -alias <Naziv baze ključeva> -keyalg RSA -baza ključeva <Naziv baze ključeva>.jks -veličina ključa 2048 (to je specifično za korisnika i također može biti 1024)
Primjer:
D:\Data\IntegrationToolkitCertificates\cert>keyTool -genkey -alias ITK -keyalg RSA -keystore MyKeyStore.jks -keysize 2048
Unesite lozinku baze ključeva: <Unesite lozinku za novu bazu ključeva> (Ovo je “storePass” postavljen u skupu parametara clientKeystoreLozinka= )
Ponovo unesite novu lozinku: <Ponovo unesite lozinku za novu bazu ključeva>
Koje je vaše ime i prezime?
[Nepoznato]: <Unesite naziv koji želite povezati s ovom bazom ključeva>(John Customer)
Koji je naziv vaše organizacijske jedinice?
[Nepoznato]: <Unesite naziv svoje organizacijske jedinice> (Ariba)
Koji je naziv vaše organizacije?
[Nepoznato]: <Unesite naziv svoje organizacije> (Ariba)
Koji je naziv vašeg grada ili lokaliteta?
[Nepoznato]: <Unesite svoj grad ili lokalitet> (Pittsburgh)
Koji je naziv vaše države ili pokrajine?
[Nepoznato]: <Unesite svoju saveznu državu ili pokrajinu> (PA)
Koja je dvoslovna šifra države za ovu jedinicu?
[Nepoznato]: <Unesite dvoslovnu šifru države za ovu bazu ključeva> (US)
Je li CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US točno?
[ne]: da - Vidite sljedeći upit. Možete unijeti novu lozinku ili je zadržati istom kao lozinka za bazu ključeva. Ako ga unesete, unosi se u datoteku parametara/mogućnosti kao što je postavljeno clientKeyLozinka=
Unesite lozinku ključa za <alias baze ključeva>
(RETURN ako je ista kao lozinka baze ključeva):
Snimka zaslona naredbi slijedi u primjeru: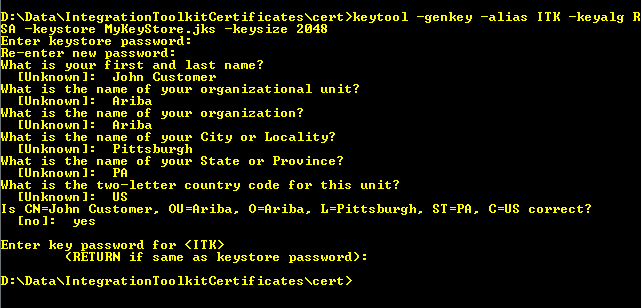
Parametri u datoteci Parametar/opcije tada izgledaju ovako pomoću trenutačnog primjera:
Postavi clientKeystore=D:\Data\IntegrationToolkitCertificates\cert\MyKeyStore.jks
postavi clientKeystoreLozinka=ariba123
postavi clientKeyLozinka=ariba123 - Komentirajte parametre dijeljenog tajnog ključa:
:: postavi šifriranjeKeyPath=
:: postavi integrationPasswordKeyPath= - Uvezite javne i privatne ključeve svog certifikata u novostvorenu bazu ključeva.
Microsoft i Microsoft Windows zaštitni su znakovi ili registrirani zaštitni znakovi društva Microsoft Corporation ili njezinih podružnica u Sjedinjenim Američkim Državama i drugim državama.
Oracle i Java zaštitni su znakovi ili registrirani zaštitni znakovi poduzeća Oracle Corporation ili njezinih podružnica u Sjedinjenim Američkim Državama i drugim državama.
Glavna nabava > Glavna administracija > Skup alata za integraciju (ITK)
Nabava > Nabava usluga