 |
| ||||||||

Клиентът би искал да използва сертификат вместо споделен таен код за удостоверяване на Инструмента за интеграция (ITK) Инструмент за пренос на данни (DTT) с приложенията на Ariba.
Има два вида ITK сигурност:
- Обща проверка на автентичност на база ценни книжа
- Удостоверяване на база цифров сертификат
Предоставено е удостоверяване на база цифров сертификат, защото режимът на удостоверяване с споделен таен код не се счита за достатъчно сигурен, за да отговаря на строгите разпоредби за сигурност на данните, наложени от определени държави. Тези разпоредби се отнасят по-специално до данните за потребителите и доставчиците. Освен това определени отрасли и държавни организации изискват висок праг за поверителност и сигурност на данните.
За да гарантира напълно защитен обмен на данни между решенията Ariba On-Demand и Ariba ITK, Ariba предоставя дигитално удостоверяване на база на сертификат. В решенията Ariba Spend Management, конфигурирани за удостоверяване на база цифров сертификат, сертификатът удостоверява заявките за качване и изтегляне от Ariba ITK.
Инструкциите за конфигуриране на приложението Ariba за дигитално удостоверяване на база сертификат се показват в текущата версия на Ръководството за набор инструменти за интеграция на решенията Ariba On Demand.
От страна на клиентите файлът с DTT параметър/опции трябва да има пътя до хранилището на ключове, което съдържа публичните и частните ключове за сертификата.
Следват инструкции за настройка на хранилище на ключове и конфигуриране на DTT параметъра/файла с опции:
Файлът параметър/опции има пример за пътя към хранилището на ключове. Хранилището на ключове трябва да съдържа публичните/частните ключове за сертификата.
:: Активира използването на клиентски сертификат за удостоверяване на клиента в отдалечения сайт.
:: Хранилището на ключове, посочено от тази конфигурация, трябва да съдържа двойката публични/лични ключове
:: за удостоверяване. Трябва да се предостави правилен набор от пароли за достъп до хранилището за ключове.
::
:: set clientKeystore=C:\cert\MyKeyStore.jks
:: задаване на clientKeystorePassword=storePass
:: задаване на clientKeyPassword=keyPass
- За да създадете хранилище за ключове на компютър, работещ с Microsoft® Windows, можете да използвате следните команди. Съществуват вариации в тази команда, обаче, следва един пример. Командата java®, "Keytool" генерира хранилище на ключове:
C:<Път към папката, в която искате да се намира хранилището на ключове>>keytool -genkey -alias <Name of the Keystore> -keyalg RSA -keystore <Name of the Keystore>.jks -keystore 2048 (това е специфично за потребителя и може също да бъде 1024)
Пример:
D:\Data\IntegrationToolkitCertificates\cert>keytool -genkey -alias ITK -keyalg RSA -keystore MyKeyStore.jks -keysize 2048
Въведете паролата за хранилището за ключове: <Въведете парола за новото хранилище за ключове> (Това е „storePass“, зададен в набора параметри clientKeystorePassword= )
Повторно въвеждане на нова парола: <Повторно въвеждане на парола за вашето ново хранилище на ключове>
Какво е вашето първо и фамилно име?
[Неизвестно]: <Въведете името, което искате да бъде асоциирано с това хранилище на ключове>(Джон Клиент)
Какво е името на вашата организационна единица?
[Неизвестно]: <Въведете името на вашата организационна единица> (Ariba)
Какво е името на вашата организация?
[Неизвестно]: <Въведете името на вашата организация> (Ariba)
Какво е името на вашия град или населено място?
[Неизвестно]: <Enter your City or Locality> (Pittsburgh)
Какво е името на вашия щат или провинция?
[Неизвестно]: <Въведете вашия щат или провинция> (PA)
Какъв е двубуквеният код на държава за тази единица?
[Неизвестно]: <Въведете двубуквения код на държава за това хранилище на ключове> (САЩ)
Правилно ли е CN=JohnCustomer, OU=Ariba, O=Ariba, L=Pittsburgh, ST=PA, C=US?
[не]: да - Виждате следната подкана. Можете да въведете нова парола или да я запазите същата като паролата за хранилище на ключове. Ако въведете такъв, той се въвежда във файла параметър/опции като зададен clientKeyPassword=
Въведете парола за ключ за <Keystore Alias>
(RETURN, ако е същата като паролата на хранилището за ключове):
Екранна снимка на командите следва в пример: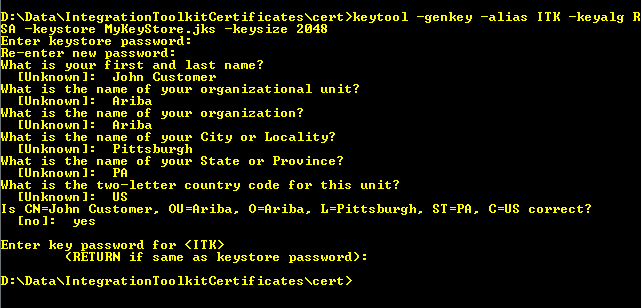
След това параметрите във файла с параметри/опции ще изглеждат така, като се използва текущият пример:
set clientKeystore=D:\Data\IntegrationToolkitCertificates\cert\MyKeyStore.jks
задаване clientKeystorePassword=ariba123
задаване clientKeyPassword=ariba123 - Коментирайте параметрите на споделения таен код:
:: задаване на chyptionKeyPath=
:: задаване на integrationPasswordKeyPath= - Импортирайте сертификата си на публични и лични ключове в новосъздаденото хранилище на ключове.
Microsoft и Microsoft Windows са търговски марки или регистрирани търговски марки на Microsoft Corporation или нейните дъщерни дружества в САЩ и други държави.
Oracle и Java са търговски марки или регистрирани търговски марки на Oracle Corporation или нейните дъщерни дружества в САЩ и други държави.
Закупуване > Снабдяване за услуги
Основно снабдяване > Основна администрация > Набор инструменти за интеграция (ITK)